导读:阅读本文你将获得:
- 看清 AI 出事和软件出事,为什么是两种不同的事
- 一组我们自己的授权与留痕真实数据切片
- 一套让责任能落地的「可追溯三件套」
- 一种把权限写进配置、而不是写进信任的分级法
- 三条给数字员工定责任的落地动作
凌晨,一个 AI 岗位想重启网关。
它写清了理由,把请求发出去,然后等。十秒钟后,它被拒绝了——不是因为它不聪明,是因为它手里没有票。
这套规矩不是给 AI 添麻烦的。它回答的是老板迟早会问的那句话:这东西半夜自己动了一下,出事谁签字?
先说我的判断:AI 的责任问题,靠「指定一个人负责」是解决不了的。它靠三样东西——谁授权、谁留痕、谁按停。这三样都是工程活,写不进任命书。
先说一组信号
美国国家标准与技术研究院在 2026 年启动了 AI Agent 标准计划,把身份认证、安全交互、跨 Agent 协作列成重点。身份管理公司 Okta 开始把 Agent 当成需要独立登记、授权和注销的「第一类身份」——跟人一样,有工号,也有注销流程。
国内厂商在同一层较劲:阿里云推出了面向多 Agent 的统一注册、权限、审计和成本控制;腾讯云的 Agent 网关,试图把模型调用、工具连接和多 Agent 协作收到一个口子里管。
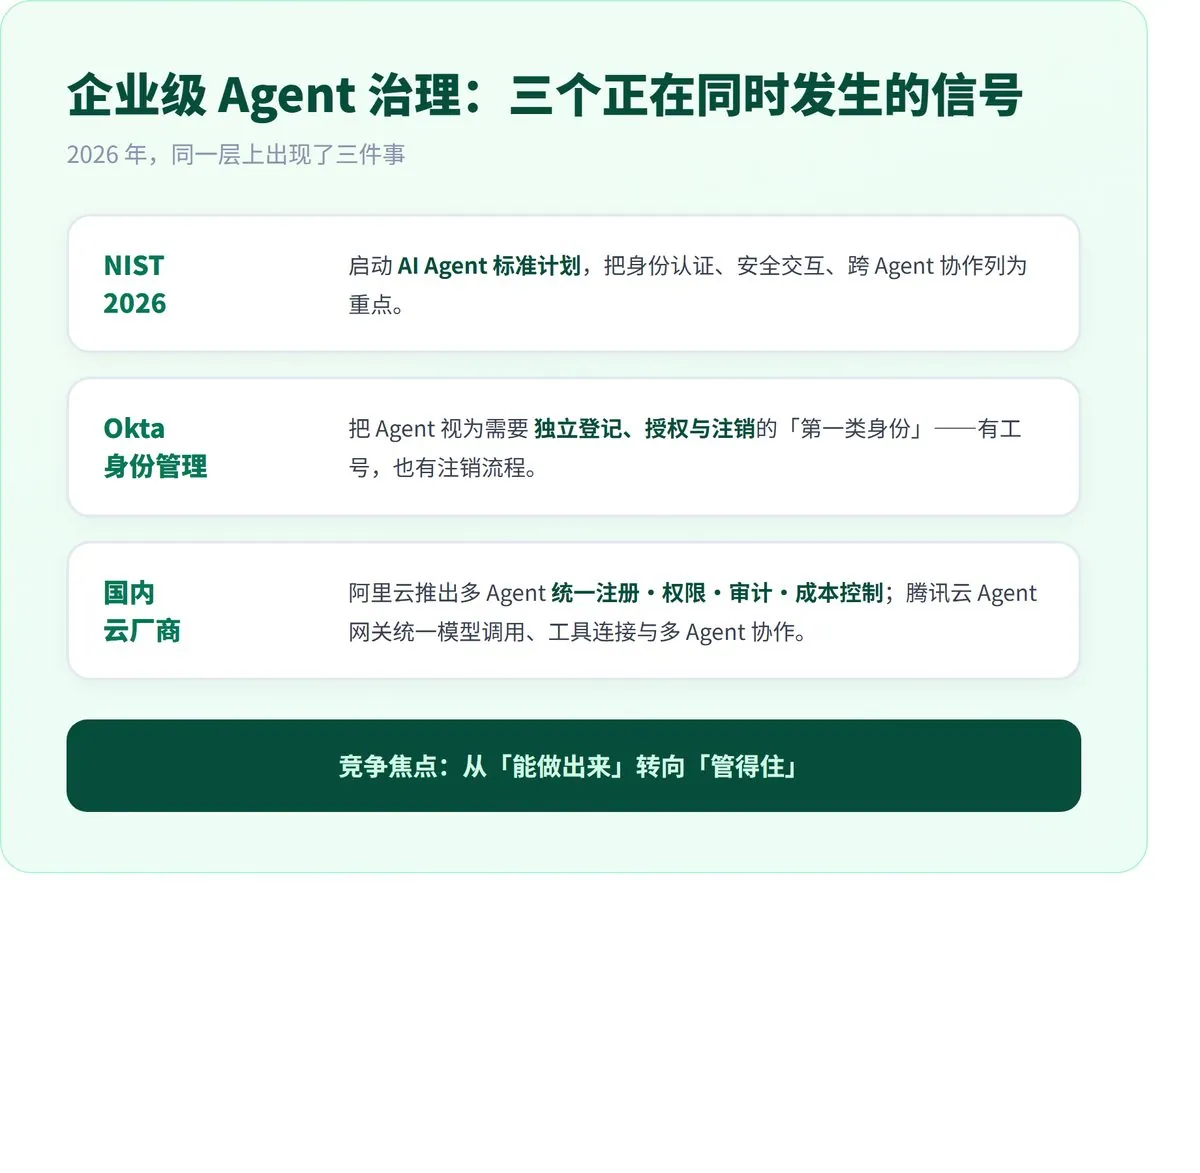
这些动作讲的是同一件事:企业级 Agent 的竞争,正在从「谁能做出更多 Agent」,转向「谁能让不同来源的 Agent 安全地一起工作」。
把这句话翻译成管理语言——做得出来的人和做得出来的人之间,差距正在变成「管得住」和「管不住」。
一、AI 的错,和软件的错不是一种错
传统软件出事故,处理路径是清楚的:同一个输入,同一个输出。能复现,就能定位;能定位,就能追到哪一行代码、哪一次改动。所以「谁负责」在软件世界里,本质上是一个技术问题——把出错的环节找出来,责任自然浮出水面。
AI 不是这个逻辑。同一句话,今天这样答,明天那样答。它不是坏了,它只是「这一次」这么答。
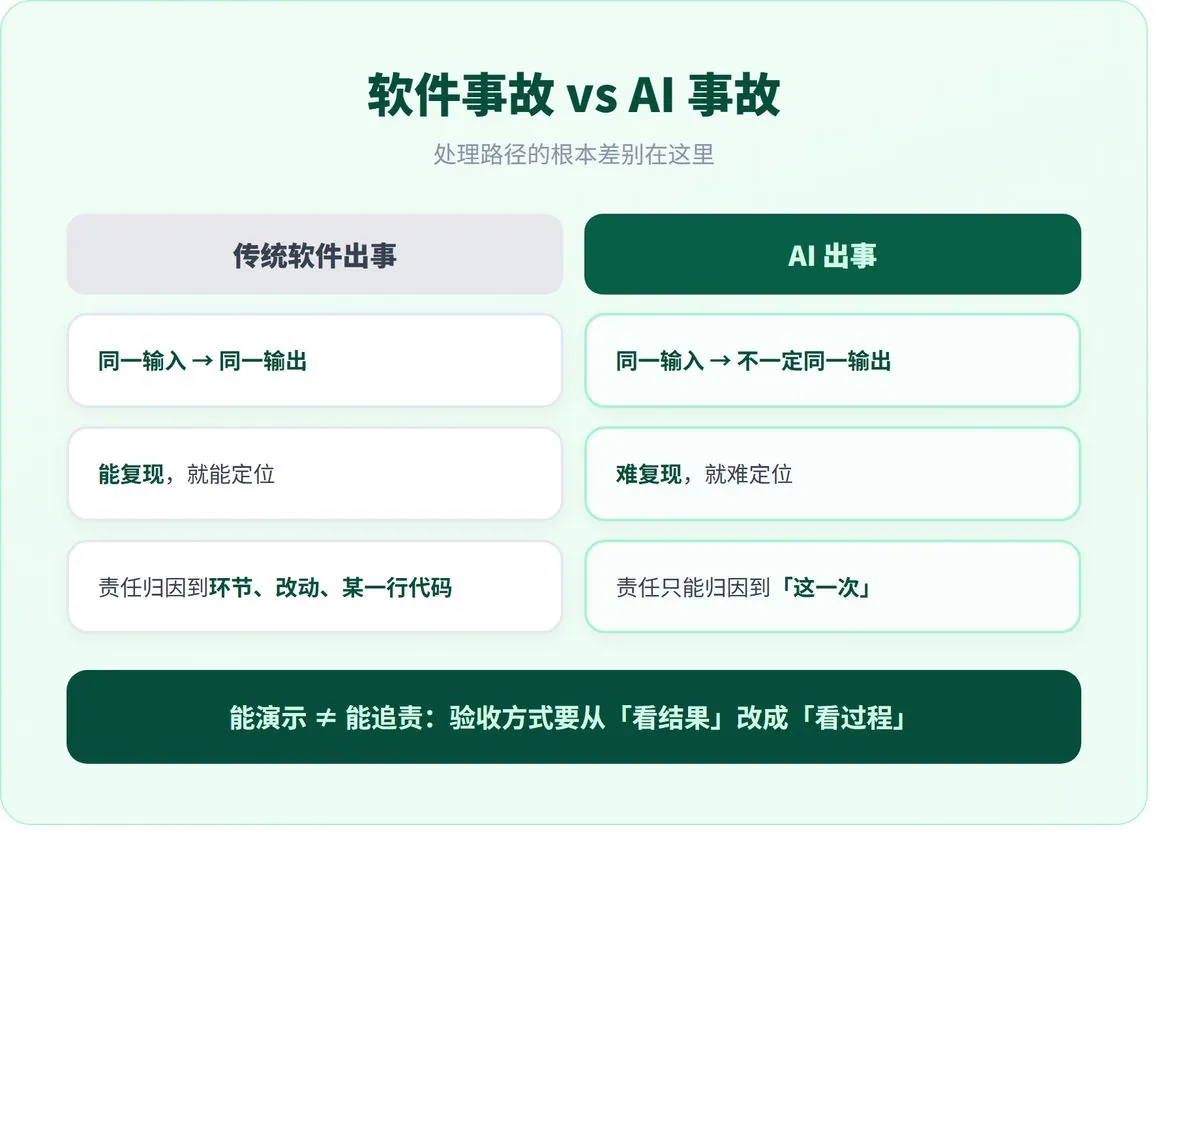
这就把两件事分开了:能演示,和能追责。演示只需要一次成功,你可以挑一个它答得最好的例子给老板看;追责要求每一次都有据可查,包括答得最差的那一次。
所以我认为这一节最该记住的一句话是:AI 的错,不在于它不可靠,在于它不可复现。不可复现的东西,没人敢签字。
这意味着验收方式必须换:从「看结果」,改成「看过程」。结果只能证明它这次行;过程才能证明它下次还找得到人。
二、签字靠的不是担当,是证据
说回开头那套规矩。在某一段受控的观察窗口内,我们的网关重启授权台账里一共记录了 5 条票据。5 条全部来自人的显式指令——渠道是终端会话和企业微信,每一条都带着原话。没有一条是系统自己给自己发的。
同一窗口内,跨智能体协作的审计日志记录了 12 条往返。方向、对端、任务号、内容摘要,一条不缺。
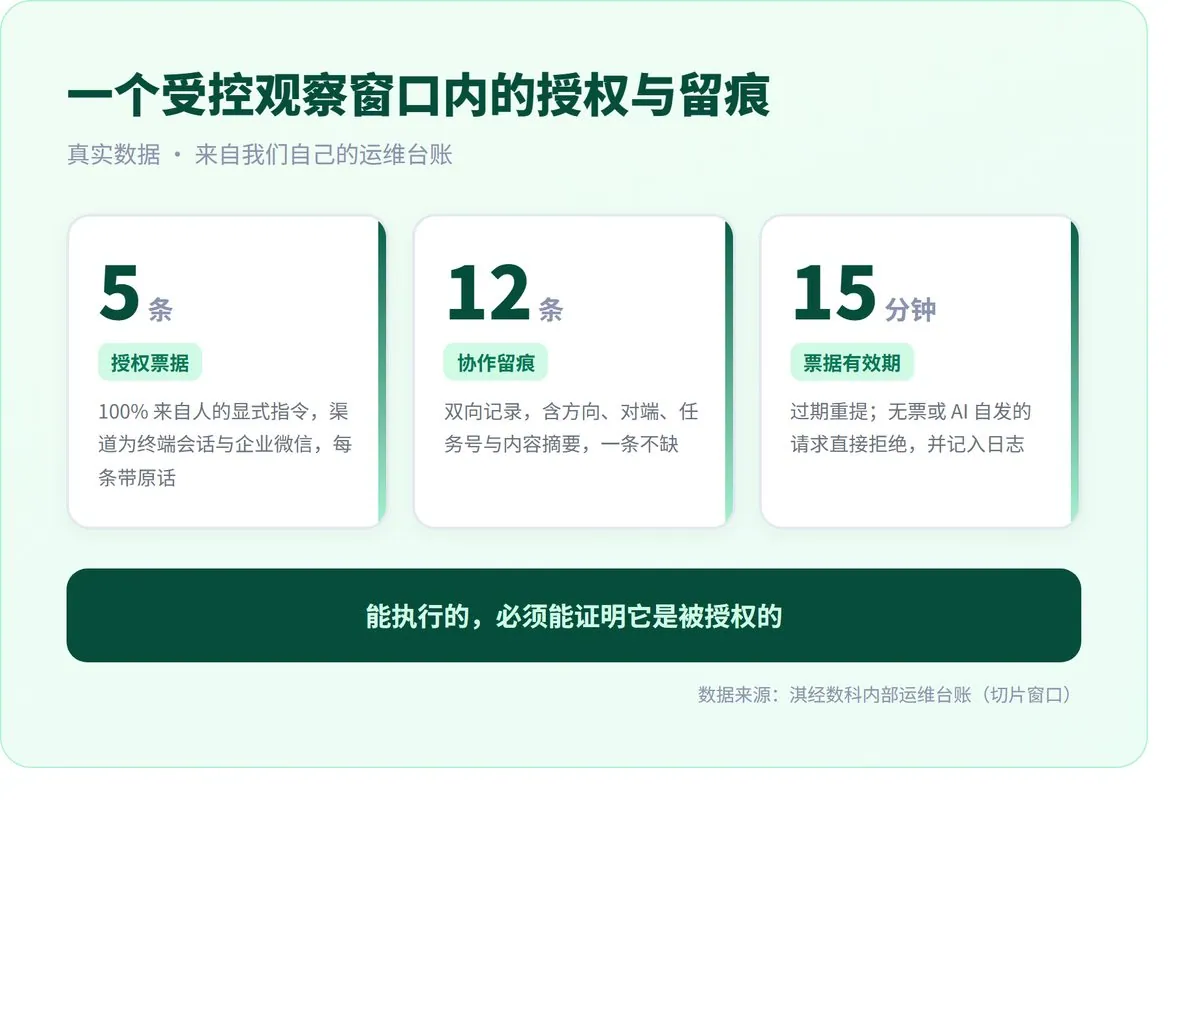
票据的有效期是 15 分钟。流程是这样走的:提请的人写明指令 → 系统生成一张带时间戳的票据 → 执行的一方在网关进程之外验票。票过期了不要紧,重提;票没有、而请求又是 AI 自己发起的——直接拒绝,并且记进日志。
这三条规则合起来就是一句话:能执行的,必须能证明它是被授权的。
我知道有读者会觉得这套东西太重了。反过来算一下:如果那天晚上它真的重启成功了,第二天早上要回答的问题就不是「谁拒绝的」,而是「谁批准的」——而这个问题,多数团队答不上来。
这就是我的判断:签字的勇气来自证据,不是来自担当。敢签的人,手里都有一本台账;不敢签的人,多半只是嘴上敢。
三、可追溯三件套
把上面那套规矩抽出来,其实是三件东西。我给它起了个名字,叫「可追溯三件套」——留痕、边界、停止键。缺一件,责任就悬空。
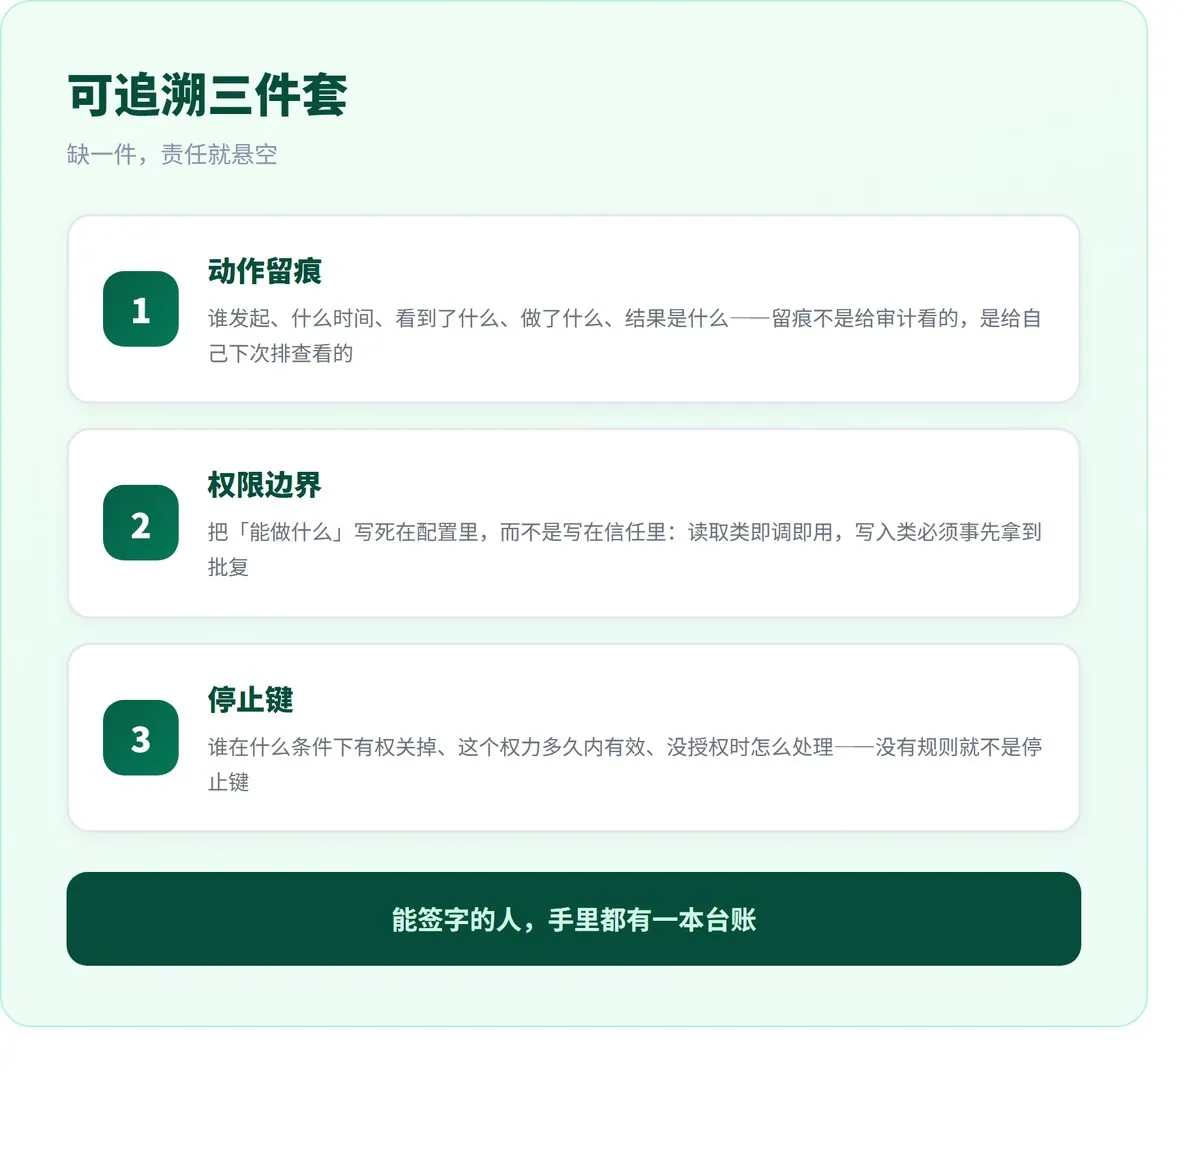
第一件,动作留痕。每一次调用、每一次写操作,都要留下可复盘的记录:谁发起、什么时间、看到了什么、做了什么、结果是什么。留痕不是给审计看的,是给自己下次排查看的——出事当天翻得出记录,责任才落得下去。
第三件,停止键。不是「随时能关掉」,而是「谁在什么条件下有权关掉、这个权力多久内有效、没授权时怎么处理」。停止键如果没有规则,它就不是停止键,只是一个按钮——而一个没有规则的按钮,出事时没人敢按,也没人敢说按得对。
四、责任要落到人,但不能只落到「使用者」
工程底座搭好了,组织这一层的问题才露出来:责任到底落在谁头上?
有一位研究者(复旦数字与移动治理实验室)的判断我认为特别诚实:把责任简单推给「使用 Agent 的员工」并不公平,因为普通使用者看不见模型、数据和工具链的全部缺陷;全部交给 IT 部门同样行不通,因为很多判断只有业务部门才能做。可行的办法是——给每个 Agent 指定业务责任人、技术责任人和风险等级,把权限与责任一起写进工作流。
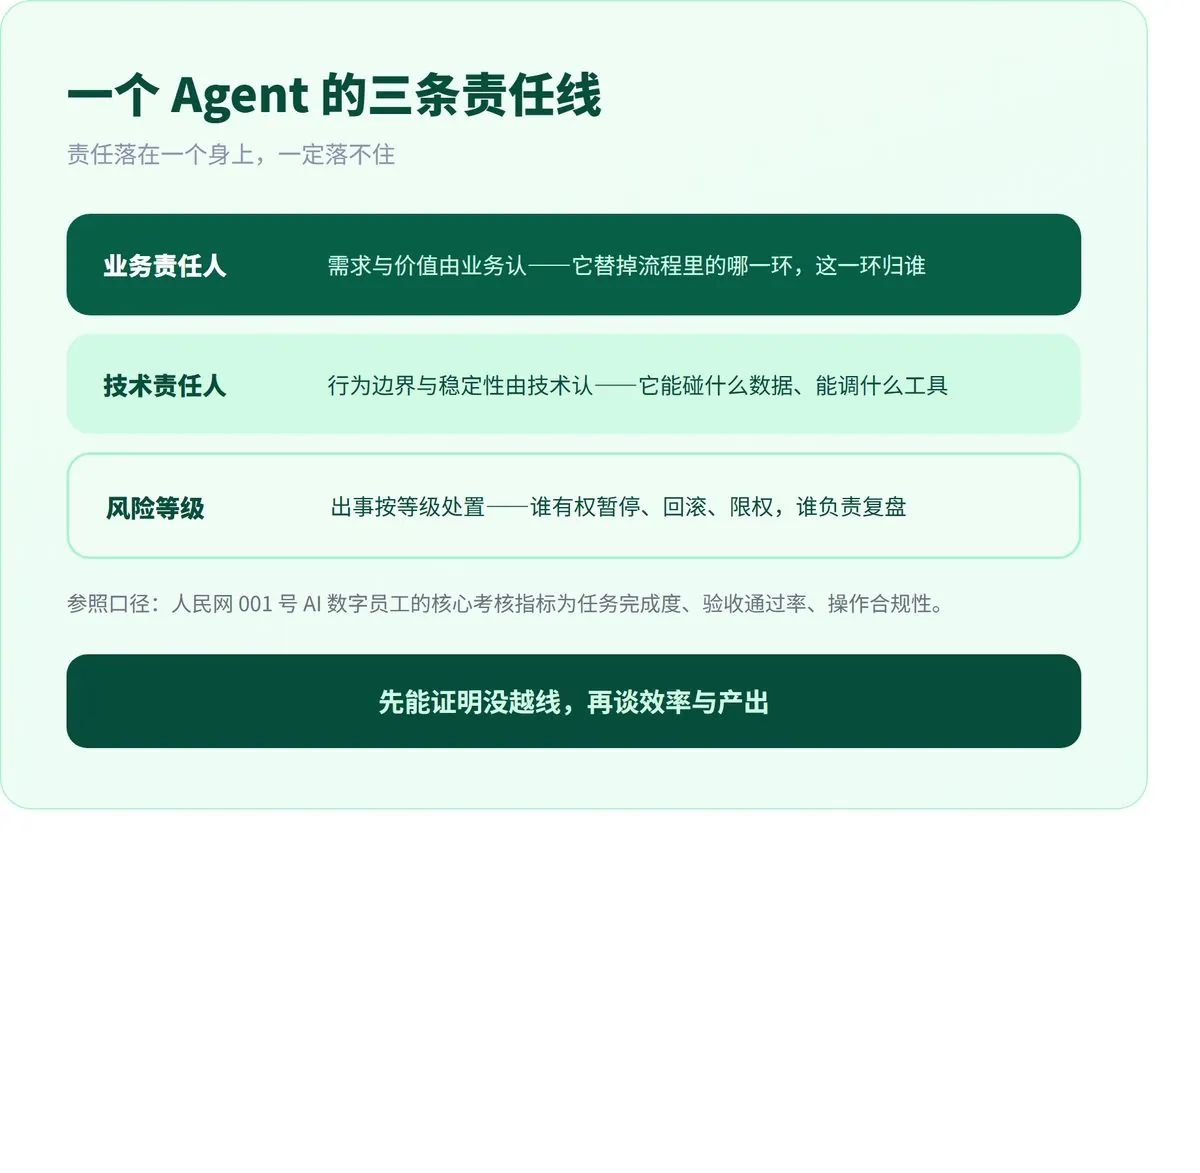
这句话翻译过来就是:责任链不是一道任命书,是三条同时存在的线——谁提需求,谁保证它不乱跑,出事按哪个等级处置。落在一个人身上,一定落不住。
可以对照一个现成的考核口径。人民网今年发布的 001 号 AI 数字员工,给出的核心考核指标是任务完成度、验收通过率、操作合规性。注意第三条——是合规,不是聪明。
很多企业给数字员工定的第一张表,考的都是效率和产出。但在能签字之前,先得能证明自己没越线。
五、我们自己的三道门禁
这套思路在我们内部落地成三道门禁,任何岗位说自己「完成」之前都要过。
第一道,自验:文件真的写进去了吗、内容对不对、目标那一方能不能访问到。第二道,证据:每一个声称完成的操作,必须产出一条客观可验证的回执——不是「我做了」,是「它在哪、长什么样」。第三道,复核:复杂或者高风险的任务,委派一个独立的岗位再验一遍,复核人不能是自己。
三道门禁看着像工程规范,本质是责任设计。它把「我觉得做完了」换成「我能证明做完了」——差别就在这一句。
我们是在吃过亏以后才补上第二、第三道的。补之前的问题不是出错,而是出错以后说不清:哪一步是谁做的、当时它看到了什么、为什么走了这条路。现在翻台账就行。
最后
回到开头那条被拒绝的请求。拒绝它的那一行日志,是整个系统里最不起眼的一条记录,也可能是最重要的那条——它证明「授权」这件事不靠自觉。
刚开始把 AI 当成一套系统来用的时候,我们也是这么干的:模型选好、提示词调通、演示跑起来,就算交付。谁在用、怎么算它干得好、它出错了谁签字——没人问过。
后来我给这些岗位补上的第一样东西,不是更强的模型,是一张台账。
我们在给 知名美国净水品牌 净水、谷轮热泵、M77 这些客户做系统交付的时候,验收单之外一定会多留一份东西——操作台账。原因很直接:客户不关心你演示得多漂亮,客户关心出事那天,能不能说清是谁在什么时候动了什么。
责任不是指定出来的,是留痕留出来的。能签字的人,手里都有证据;没有证据的责任,只是一句态度。
如果你手上正跑着 AI 岗位,这篇文章里至少有一件事今天就能做:写下一条它现在拥有、但没人明确批准过的权限,然后决定要不要收回。
部分配图由AI生成